 Nieuws
Cyber Security: Browser in the Browser phishing (BitB)
Er is een nieuwe methode waarmee inloggegevens en/of inlogtokens kunnen worden gestolen.
Doel
Websites worden nagemaakt, bijvoorbeeld inlogpagina’s van Microsoft, Facebook of andere sociale media – noem maar op.
Deze valse inlogpagina’s lijken volledig echt en functioneren ook zo. Wanneer u hierop inlogt, kan uw inlogtoken ongemerkt met derden worden gedeeld, iets wat uiteraard ongewenst is.
Dit betekent dat wanneer u uw gebruikersnaam, wachtwoord en MFA-code invoert, uw inlogtoken wordt gestolen.
Herkennen
Hoe kunt u zien wat echt is en wat nep?
Eerlijk gezegd: bijna niet.
Tijdens het schrijven van dit artikel heb ik mezelf op de proef gesteld door een valse en een echte pagina te vergelijken — en zelfs ik had het fout.
Ziet u het verschil?
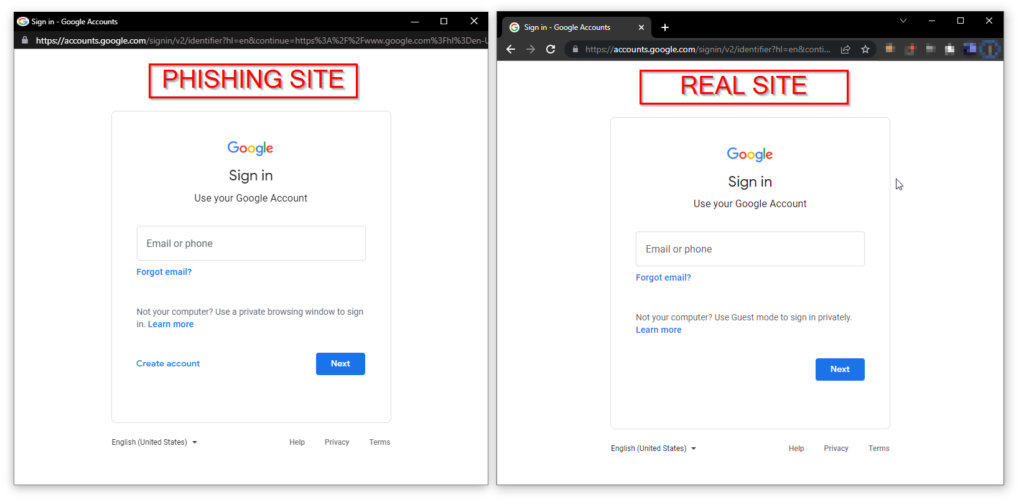
Wat moet u doen?
Maar hoe kunt u dan zien of iets nep is of niet?
Ontvangt u een link of een andere manier om in te loggen op een site die u normaal niet zo gebruikt? Haak dan af. Twijfelt u ook maar een beetje, stop dan direct. Vraag uzelf af: is het echt nodig om nu in te loggen?
Als inloggen noodzakelijk is, open de website dan zelf zoals u gewend bent en log in via de officiële pagina — niet via een link.
Hier is een voorbeeld van een nep‑inlog die er overtuigend uitziet. Het aanmeldscherm gedraagt zich echter anders dan normaal: het venster beweegt niet zoals verwacht of reageert vreemd, bijvoorbeeld wanneer het om een nep‑popup gaat.
Deze is dus nep:
Maar het blijft lastig.
Daarom willen we heel duidelijk zijn: bij elke vorm van twijfel, log niet in. Vraag in plaats daarvan hulp aan een collega, leidinggevende en/of aan ons.